Was eine Hardware-Wallet wirklich schützt — und was nicht
Was eine Hardware-Wallet schützt und welche Risiken bleiben: Schlüssel, Backup, Adressprüfung und Smart-Contract-Freigaben verständlich voneinander trennen.
In diesem Ratgeber
Eine Hardware-Wallet soll private Schlüssel von der verbundenen Online-Software trennen und Transaktionen kontrolliert signieren. Das reduziert bestimmte Risiken eines kompromittierten Computers. Es sagt jedoch noch nichts darüber aus, ob ein freigegebener Empfänger stimmt oder ein Smart Contract die gewünschte Wirkung hat. Für ein belastbares Verständnis müssen Geräteschutz, Backup-Sicherheit und die Prüfung jeder Freigabe getrennt betrachtet werden.
Ein Gerät kennt nicht automatisch deine Absicht. Eine technisch gültige Adresse kann zum falschen Empfänger gehören; ein angezeigter Vertrag kann mehr Rechte erhalten, als du vergeben möchtest. Auch die Herkunft einer Support-Nachricht muss außerhalb des Geräts geprüft werden. Entscheidend ist deshalb, welche Informationen du tatsächlich vor der Bestätigung lesen und nachvollziehen kannst.
Schlüsselverwaltung, Transaktionsprüfung und Wiederherstellung brauchen jeweils einen verlässlichen Prozess.
Prüfe bei jeder Handlung getrennt, was das Gerät absichert und welche Entscheidung du selbst anhand der angezeigten Informationen treffen musst.
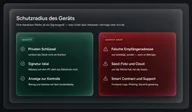
Schützt
Schlüssel-Extraktion vom PC, Klartext im Browser.
Schützt nicht
Falsche Adresse, Seed-Foto, Fake-Support.
Härtester Test
Kannst du das Backup in fünf Jahren noch erklären?
Geräteschutz und vertrauenswürdige Anzeige
Lokal signieren heißt: Der private Schlüssel rechnet im Gerät. Malware auf dem Laptop kann die vorbereitete Transaktion verdrehen — sie kann den Schlüssel nicht auslesen, wenn Firmware, Display und Bestätigung so funktionieren, wie der Hersteller beschreibt.
Deshalb ist das Display Teil des Schutzes, nicht Dekoration. Wer Felder nur in der App liest und auf dem Gerät „OK“ drückt, gibt den Schutz wieder her. Blind Signing bei Verträgen ohne Klartext ist dasselbe Muster in Web3.
Risiken außerhalb der Schlüsselverwaltung
Typische Chip-Aufgabe
- Schlüssel nicht als Klartext exportieren
- Signatur erst nach Bestätigung auf dem Gerät
- PIN und gegebenenfalls Passphrase im vorgesehenen Herstellerverfahren
Typische Rest-Risiken
- Empfängeradresse vertauscht oder untergeschoben
- Seed fotografiert, in Chat oder Cloud gelegt
- „Support“ bittet um Wörter oder Remote-Zugriff
Social Engineering braucht keinen Chip-Bruch. Es braucht Zeitdruck, eine glaubwürdige Oberfläche und eine Person, die bestätigt. Das Gerät macht den zweiten Schritt nicht rückgängig.
Die Backup-Frage vor dem Kauf
Deshalb gehört zur Kaufentscheidung mehr als das Datenblatt: Wie wird das Backup angelegt — Seed-Phrase auf Papier, microSD, Shamir-Anteile, Karten-Duplikat? Wer darf im Notfall darauf zugreifen? Und: Verstehst du den Wiederherstellungsweg gut genug, um ihn in fünf Jahren noch auszuführen?
Kartenformate ohne klassisches Display verlagern denselben Test: Du musst den Wiederherstellungsweg der Marke erklären können, bevor du Bestand darauf legst. Das ist keine Note gegen die Form — es ist die gleiche Verantwortung in einem anderen Gehäuse.
Ausführlich: Backup und Seed-Phrase. Grundlagen: Was ist eine Hardware-Wallet?.
In der Tabelle prüfen
Backup-Verfahren und Open-Source-Status gehören in die Merkmalszeilen, nicht in ein Bauchgefühl. Marken ohne Rangfolge: Die 4 Hardware-Wallet-Marken im Überblick.
Drei getrennte Schutzaufgaben
Drei Dinge werden oft in einen Satz gesteckt. Sie gehören nebeneinander, nicht übereinander.
Das Gerät hält den Schlüssel und signiert lokal. Malware auf dem Laptop soll den Klartext nicht lesen — wenn Display und Bestätigung so funktionieren, wie der Hersteller beschreibt. Das ist die Aufgabe aus Was ist eine Hardware-Wallet?.
Die Sicherung ermöglicht die Wiederherstellung des Zugangs. Bei BIP39 kann zusätzlich eine Passphrase erforderlich sein. Liegen alle benötigten Informationen offen, kann ein Dritter die Wallet unter passenden Voraussetzungen ebenfalls wiederherstellen. Eine fotografierte oder synchronisierte Sicherung schafft deshalb eine zusätzliche Kopie vertraulicher Zugangsinformationen.
Weiterführend: Backup und Seed-Phrase.
Phishing braucht weder Chip-Bruch noch Seed-Diebstahl im Safe. Es braucht eine glaubwürdige Oberfläche und eine Bestätigung. Fake-Support, untergeschobene Empfängeradresse, ein Vertrag, den das Frontend anders zeichnet als der Chip ausführt — das Gerät sieht die Felder, die es selbst zeigt. Es bewertet nicht die Geschichte dahinter.
Eine sicher verwahrte Schlüsselkopie verhindert keine irrtümlich freigegebene Transaktion. Ebenso wenig schützt eine korrekte Adressanzeige vor einer offenliegenden Sicherung. Prüfe deshalb für jeden Vorfall, welche Schutzaufgabe betroffen ist. Eine passende Reaktion auf Phishing unterscheidet sich von der Reaktion auf ein verlorenes Gerät oder eine möglicherweise bekannt gewordene Seed-Phrase.
Was das Gerät nicht schützt
Kurz die Restliste, die kein Secure Element schließt:
- Eine Adresse, die du selbst tippst oder aus einem Chat übernimmst. Das Display zeigt sie. Es weiß nicht, ob sie „die Richtige“ ist.
- Einen Smart Contract, dessen Frontend eine andere Absicht behauptet als die Felder, die du blind bestätigst.
- Einen Anruf oder eine Mail, die nach Wörtern, PIN oder Remote-Zugriff fragt. Echter Support braucht das nicht — siehe Herstellerdokumentation bei Trezor, Ledger, BitBox und Tangem.
- Feuer, Wasser, Verlust des Geräts und der Sicherung. Cold Storage ohne Backup ist ein einzelner Punktausfall.
- Markt, Spread und Gegenpartei auf der Börse, über die du kaufst. Das Gerät signiert die Auszahlung. Es handelt nicht für dich.
Kartenformate ohne klassisches Display ändern die Liste nicht, sie verschieben den Ort der Bestätigung. Dasselbe gilt für Air-Gap: Der Schlüssel bleibt kalt, die Entscheidung bleibt bei dir.
In der Tabelle prüfst du Backup und Offenheit als Spalten, nicht als Schutzversprechen. Marken ohne Rangfolge: Die 4 Hardware-Wallet-Marken im Überblick.
Prüfe vor der Nutzung drei organisatorische Punkte: Ist der vollständige Sicherungsweg dokumentiert, sind die notwendigen Informationen erreichbar und kannst du die angezeigten Transaktionsdaten unabhängig nachvollziehen? Dabei gehört nicht das Geheimnis selbst in eine allgemeine Checkliste. Eine verständliche Beschreibung des Verfahrens und der Verantwortlichkeiten reicht aus, um mögliche Lücken zu erkennen.
Herstellerhinweise zu Phishing sind besonders für den tatsächlichen Bedienablauf relevant: Wo werden Informationen angezeigt, welche Daten verlangt die offizielle Software und wie erreichst du den Support über einen selbst geöffneten offiziellen Kanal? Eine vertraut aussehende Oberfläche beantwortet diese Fragen nicht. Nimm dir bei unerwarteten Freigaben Zeit für die Prüfung, bevor du weitere Rechte oder Transaktionen bestätigst.
Seed, Gerät und Phishing bleiben drei Schichten. Ein Secure Element schließt keine der beiden anderen. Wer die Wörter fotografiert, braucht keinen Chip-Bruch. Wer eine Chat-Adresse bestätigt, auch nicht. Die Tabelle zeigt Backup und Offenheit als Spalten — Hardware-Wallets vergleichen — nicht als Schutzversprechen. Grundlagen: Was ist eine Hardware-Wallet?.
Prüffragen vor einer Freigabe
Was wird freigegeben: eine Zahlung, eine Vertragsinteraktion oder eine Berechtigung für spätere Zugriffe? Welche Angaben dazu zeigt das Gerät, und welche kommen nur aus der Website? Wenn sich der Umfang der Freigabe aus den verfügbaren Informationen nicht nachvollziehen lässt, ist diese Unklarheit selbst ein wichtiger Teil der Entscheidung.
Welche Sicherung wäre bei einem Geräteverlust nötig? Welche Folgen hätte es dagegen, wenn jemand diese Sicherung findet? Die Antworten beschreiben unterschiedliche Risiken. Eine PIN kann den lokalen Gerätezugriff schützen; sie verändert jedoch keine Schlüssel, die aus einer vollständigen bekannten Sicherung abgeleitet werden können.
Häufige Fragen
Schützt ein Secure Element vor Phishing?
Nein. Ein Chip kann Schlüssel halten. Er kann nicht erkennen, ob die Adresse auf dem Display zu einer Betrugsgeschichte gehört.
Ist Open-Source automatisch sicherer?
Offenheit macht Prüfung möglich, sie ersetzt sie nicht. In der Tabelle steht „ja“, „teilweise“ oder „nein“ — mit Quelle, ohne Laborbewertung durch uns.
Welcher Backup-Fehler lässt sich vermeiden?
Eine Sicherung sollte weder in Chats weitergegeben noch in ungeschützten Cloud-Dateien abgelegt werden. Nutze den dokumentierten Sicherungsweg und gib keine Wiederherstellungswörter an vermeintlichen Support weiter. Das Gerät sperrt Personen mit vollständigen Zugangsinformationen nicht aus.